Codici QR Pericolosi: Come Identificare un Codice QR Sospetto in Pochi Secondi
I codici QR sono diventati parte della nostra vita quotidiana: li troviamo sui menu dei ristoranti, sui parchimetri, sui biglietti degli eventi e persino nelle email. Questa diffusione capillare ha creato un’abitudine pericolosa, quella di inquadrare senza pensare. La fiducia automatica nei confronti di questi quadrati bianchi e neri è esattamente ciò che i criminali informatici sfruttano per colpire. Il fenomeno del quishing, ovvero il phishing tramite QR code, è in crescita esponenziale e rappresenta una minaccia concreta per la sicurezza dei nostri dati personali e finanziari. Comprendere come funziona questa truffa e imparare a riconoscere i segnali di allarme è fondamentale per navigare in sicurezza. In questo articolo esploreremo cinque aspetti cruciali per proteggersi: la storia e l’evoluzione dei QR code, le tecniche utilizzate dai truffatori, i metodi per identificare un codice sospetto, le best practice da adottare e l’importanza di mantenere sempre un atteggiamento critico.
Indice dei contenuti
L’origine e l’evoluzione dei codici QR
I codici QR non sono una tecnologia recente come molti potrebbero pensare. Furono inventati negli anni Novanta da una sussidiaria della Toyota con uno scopo ben preciso: tracciare i componenti delle automobili durante il processo produttivo. I tradizionali codici a barre potevano contenere solo circa venti caratteri di informazione e richiedevano un allineamento perfetto con lo scanner per essere letti correttamente. Con l’aumento della complessità delle catene di montaggio, questa limitazione diventava sempre più problematica. La soluzione fu un codice bidimensionale capace di memorizzare oltre cento volte più dati, con marcatori angolari che consentivano la lettura da qualsiasi angolazione. La decisione strategica di rendere lo standard aperto e gratuito, senza brevetti restrittivi, favorì una diffusione globale rapidissima. Solo con l’avvento degli smartphone dotati di scanner integrati e, successivamente, con la pandemia di COVID-19, i QR code sono usciti dalle fabbriche per entrare nella vita di tutti i giorni. La necessità di interazioni senza contatto li ha resi la soluzione ideale per menu digitali, pagamenti contactless e biglietti elettronici, normalizzandone l’uso ma nascondendo i rischi sottostanti.
Cos’è il quishing e come funziona la truffa
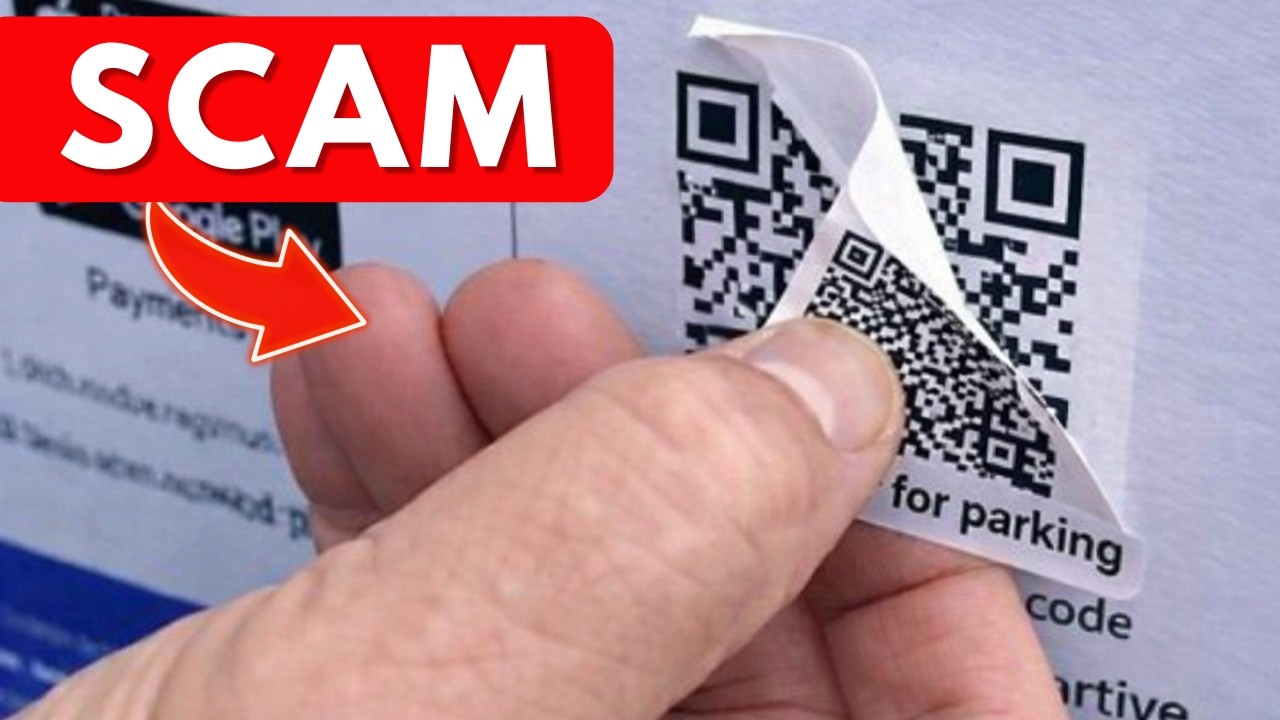
Il termine quishing nasce dalla fusione delle parole QR code e phishing e descrive una tecnica di frode sempre più sofisticata. A differenza di un link tradizionale che può essere ispezionato passando il mouse sopra, un codice QR è illeggibile all’occhio umano e rivela la sua destinazione solo dopo essere stato scansionato. I criminali sfruttano questa opacità per indurre le vittime ad agire d’impulso, creando un senso di urgenza artificiale. La modalità di attacco più comune consiste nel sovrapporre adesivi con QR code falsi a quelli legittimi su parchimetri, stazioni di ricarica per veicoli elettrici, tavoli dei ristoranti o manifesti pubblicitari. L’utente, fidandosi dell’apparenza, inquadra il codice e viene reindirizzato senza saperlo verso siti malevoli. Un’altra variante prevede l’inserimento di QR code fraudolenti all’interno di email apparentemente ufficiali, spesso camuffati come fatture non pagate o comunicazioni del reparto risorse umane in formato PDF. Poiché i filtri antispam analizzano principalmente il testo e non le immagini, questi codici riescono spesso a bypassare le difese di sicurezza.
La catena di reindirizzamenti e le pagine fake
Una volta scansionato un QR code dannoso, l’utente non viene condotto immediatamente alla pagina truffaldina. Gli attaccanti utilizzano una catena di reindirizzamenti multipli che parte spesso da servizi legittimi e affidabili come Google, Amazon Web Services o Cloudflare. Questo stratagemma serve a confondere gli strumenti di sicurezza automatizzati, che tendono a fidarsi dei domini noti presenti all’inizio della catena. Lungo il percorso possono comparire falsi test CAPTCHA o brevi ritardi temporali, ulteriori espedienti progettati per eludere i crawler di sicurezza che tentano di seguire il tragitto del link. Il punto finale di questo viaggio è quasi sempre una pagina di login clonata che replica perfettamente l’aspetto di servizi reali come Microsoft 365, istituti bancari o corrieri espressi. Gli strumenti di intelligenza artificiale hanno reso la creazione di queste repliche estremamente semplice e convincente, rendendo quasi impossibile distinguere il falso dall’originale soprattutto sugli schermi ridotti degli smartphone. L’obiettivo finale è raccogliere credenziali di accesso o indurre al download di applicazioni maligne.
Come riconoscere un QR code sospetto prima di scansionare
La prima linea di difesa contro il quishing è l’osservazione attenta del codice prima di inquadrarlo. È fondamentale esaminare fisicamente il QR code cercando segnali di manipolazione: bordi sollevati, allineamento storto, texture della carta differente o adesivi che coprono parzialmente il testo circostante. Se qualcosa sembra fuori posto, la scelta più sicura è ignorare completamente quel codice e utilizzare invece l’applicazione ufficiale del servizio o un terminale fisico. Quando l’aspetto fisico non desta sospetti, la maggior parte degli smartphone moderni offre una funzione di anteprima dell’URL prima di aprire effettivamente il link. Questa opportunità va sempre sfruttata, leggendo con attenzione l’indirizzo proposto. I campanelli d’allarme includono connessioni HTTP non sicure invece di HTTPS, nomi di brand leggermente modificati con errori di ortografia, estensioni di dominio insolite o l’uso di abbreviatori di URL che nascondono la destinazione reale. In caso di dubbio, la procedura corretta è chiudere la fotocamera e raggiungere il sito digitando manualmente l’indirizzo nel browser.
Strategie di protezione e autotutela digitale
Anche con la massima attenzione, può capitare che un link dannoso riesca a superare tutte le barriere, rendendo essenziali ulteriori strati di protezione. L’attivazione dell’autenticazione a più fattori su tutti gli account importanti rappresenta una salvaguardia fondamentale: anche se un truffatore ottiene la password attraverso una pagina di login falsa, non potrà accedere senza il secondo fattore di verifica. È altrettanto importante prestare attenzione a ciò che accade immediatamente dopo la scansione. Se la pagina risultante tenta di far scaricare file o applicazioni senza una ragione apparente, si tratta di un segnale di allarme inequivocabile che richiede la chiusura immediata della finestra. Allo stesso modo, qualsiasi richiesta di inserire credenziali di accesso senza un contesto chiaro e giustificato deve essere considerata sospetta. Mantenere aggiornato il sistema operativo del proprio dispositivo e utilizzare soluzioni di sicurezza mobile affidabili aggiunge un ulteriore livello di difesa contro le minacce emergenti. La combinazione di prudenza preventiva e protezioni tecniche riduce drasticamente il rischio di cadere vittima di queste truffe.
Navigare consapevoli nell’era dei codici ubiqui
I codici QR sono strumenti utili e destinati a rimanere, ma la loro comodità non deve trasformarsi in fiducia cieca. La sicurezza digitale dipende dalla capacità di mantenere un atteggiamento critico anche nelle azioni più routinarie come inquadrare un quadrato con la fotocamera. Riconoscere i segnali fisici di manipolazione, verificare sempre l’anteprima dell’URL e attivare protezioni aggiuntive come l’autenticazione a più fattori sono abitudini che richiedono pochi secondi ma offrono protezione concreta. Nessuna tecnologia è intrinsecamente sicura o pericolosa: tutto dipende dall’uso che se ne fa e dalla consapevolezza di chi la utilizza. Prendersi il tempo necessario per valutare ogni scansione trasforma l’utente da potenziale vittima a partecipante attivo nella propria difesa digitale. La scelta finale spetta a ciascuno di noi: continuare a scansionare automaticamente o adottare un approccio più riflessivo che protegga i propri dati e la propria privacy.





